Ekim 2026’nın üçüncü haftasında PHP dünyasında yılın en ciddi güvenlik uyarılarından biri yayımlandı. PHP2Shell adıyla anılan ve CVE-2026-109618 ile CVE-2026-109619 kodlarıyla takip edilen iki açık, web isteklerine yanıt veren PHP kurulumlarında kimlik doğrulama gerektirmeden uzaktan kod çalıştırmaya imkân tanıyabiliyor. Kurumsal web siteniz, WordPress siteniz ya da e-ticaret siteniz PHP ile çalışıyorsa bu yazı sizin için.
Bu rehberde açığın ne olduğunu, hangi PHP sürümlerinin etkilendiğini, hangi tarihler arasında kullanılan sürümlerin risk altında olduğunu, sitenizi nasıl kontrol edeceğinizi ve güncelleme sonrası Google entegrasyon sorunlarını nasıl önleyeceğinizi adım adım anlatıyoruz. Bilgiler 22 Ekim 2026 itibarıyla günceldir.
Kısaca
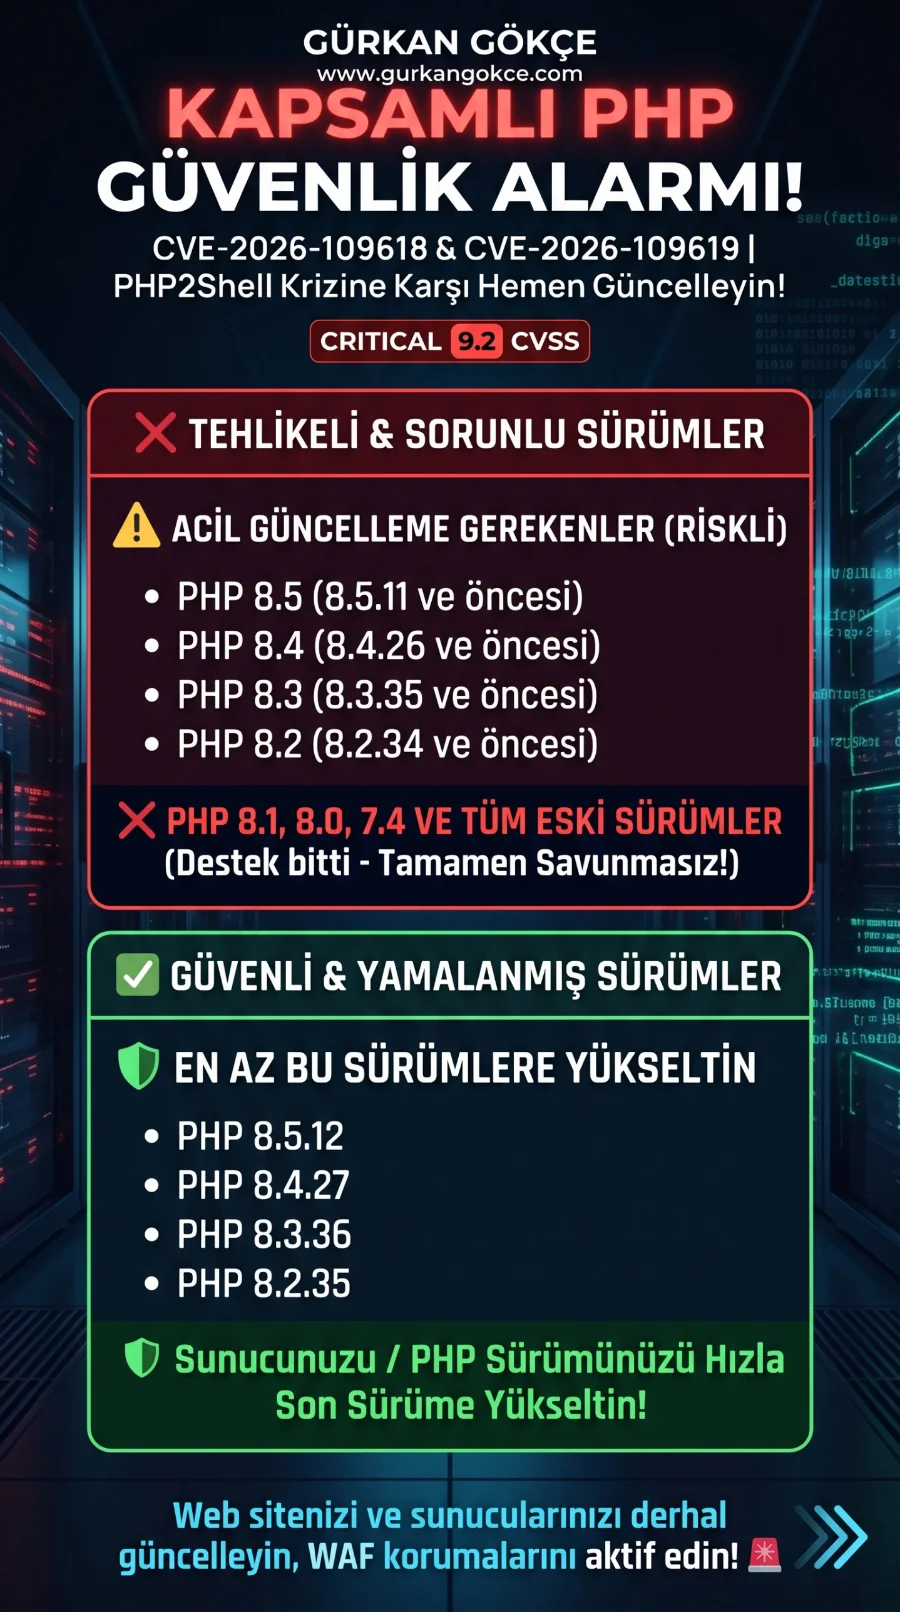
- Etkilenen: PHP 8.5.11, 8.4.26, 8.3.35, 8.2.34 ve öncesi; ayrıca resmi yaması olmayan 8.1 ve eski sürümler.
- Güvenli: PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 (21 Ekim 2026).
- Önem derecesi: Kritik. PHP ekibine göre CVSS v4 puanı 9.2, NVD’ye göre CVSS v3.1 puanı 9.8.
- Yapılması gereken: PHP’yi güncellemek ve tüm PHP süreçlerini yeniden başlatmak.
- Destek: Sürüm kontrolü, güncelleme ve sitenin tamamının bakımı için bize ulaşın.
IdeaSoft iş ortağıyız
IdeaSoft iş ortağı olarak kurumsal web sitelerinin ve e-ticaret sitelerinin teknik bakımını, PHP ve altyapı güncellemelerini, Google entegrasyonlarını uçtan uca yönetiyoruz. Uçtan uca dijital çözümler ve teknik destek konularımızı inceleyin.
PHP2Shell nedir?
PHP2Shell, PHP çekirdeğinde bulunan ve birlikte duyurulan iki ayrı güvenlik açığının ortak adıdır. Her iki açık da saldırganın sitede oturum açmasını gerektirmez; özel olarak hazırlanmış bir web isteği, savunmasız bir sunucuda saldırganın kendi kodunu çalıştırmasına yol açabilir. Bu, sitenin ele geçirilmesi, veritabanındaki müşteri bilgilerinin sızdırılması, sayfalara zararlı kod eklenmesi veya sunucunun spam ve saldırı amaçlı kullanılması anlamına gelebilir.
CVE-2026-109618: Bellek yetersizliği sırasında oluşan bozulma
Birinci açık, PHP’nin bellek sınırına ulaştığı durumlarda oluşan bir bellek bozulmasından kaynaklanıyor. En önemli tetikleme yolu, form ve dosya yüklemelerinde kullanılan multipart (çok parçalı) istek ayrıştırma işlemi. Açık mod_php üzerinde doğrulandı; FrankenPHP’nin de etkilendiği, PHP-FPM’in ise kaynak kod analizine göre etkilenebilir olduğu bildirildi.
CVE-2026-109619: Eski kalan global durum (use-after-free)
İkinci açık, bir istekten diğerine kalan ve serbest bırakıldıktan sonra yeniden kullanılan global durumla ilgili. Oturum yükleme ilerlemesi (session upload progress) ve INI tanılama özellikleri bu açığın doğrulanmış tetikleyicileri arasında. Açık mod_php ve PHP-FPM üzerinde doğrulandı. Uzaktan kod çalıştırmanın yanı sıra bellek içeriğinin sızdırılmasına da yol açabiliyor.
Hangi sunucular ve siteler etkileniyor?
Web isteklerine yanıt veren hemen her PHP kurulumu risk altında. Sitenizin hangi yazılımla yapıldığı değil, sunucudaki PHP sürümü belirleyici.
- Apache mod_php, PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed (LSAPI) ile çalışan sunucular
- WordPress, WooCommerce, Joomla, Drupal, Laravel ve diğer PHP tabanlı yazılımlarla yapılmış siteler
- Paylaşımlı hosting, VPS ve kendi sunucusunu yöneten kurumsal siteler
- Uzun süredir güncellenmemiş, eski PHP sürümlerinde çalışmaya devam eden kurumsal web siteleri
Not: IdeaSoft gibi hazır altyapı (SaaS) e-ticaret platformlarında sunucu güncellemeleri platform tarafından yürütülür. Ancak aynı firmanın kendi sunucusunda çalışan kurumsal sitesi, blogu veya kampanya sayfaları ayrıca kontrol edilmelidir.
Etkilenen ve güvenli PHP sürümleri
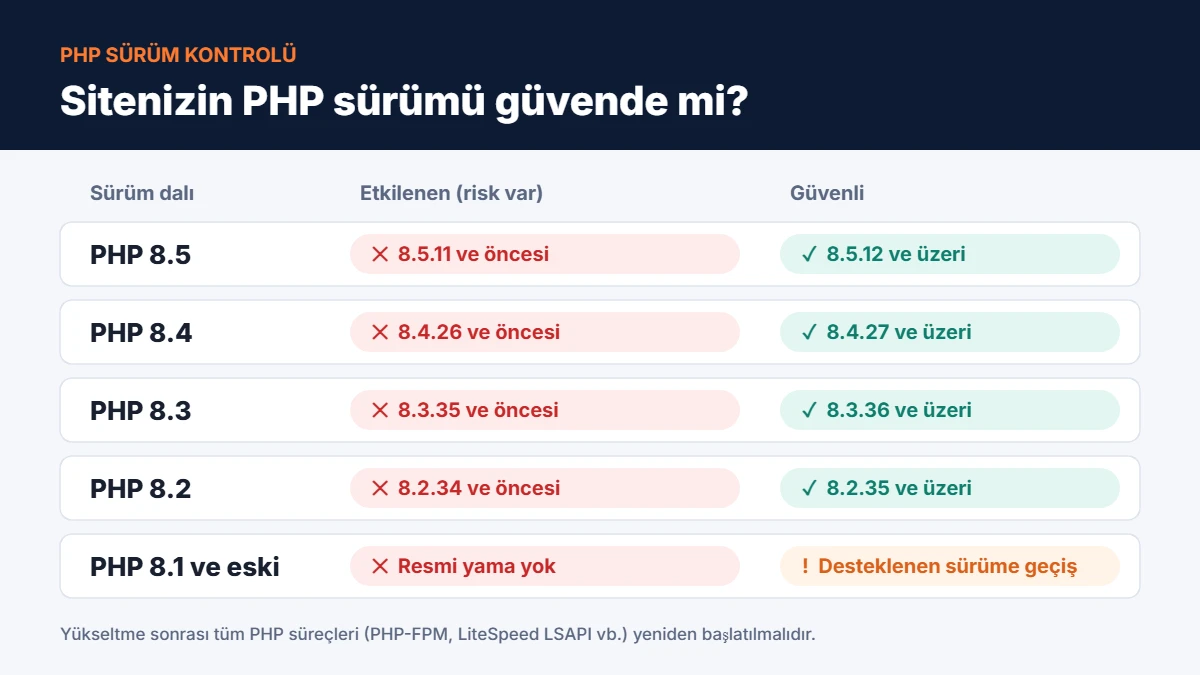
| PHP sürüm dalı | Etkilenen sürümler | Güvenli sürüm | Not |
|---|---|---|---|
| PHP 8.5 | 8.5.11 ve öncesi | 8.5.12 | Aktif destekte |
| PHP 8.4 | 8.4.26 ve öncesi | 8.4.27 | Aktif destekte |
| PHP 8.3 | 8.3.35 ve öncesi | 8.3.36 | Yalnızca güvenlik desteği |
| PHP 8.2 | 8.2.34 ve öncesi | 8.2.35 | Destek 31 Aralık 2026’da bitiyor |
| PHP 8.1 ve öncesi | Tüm sürümler | Resmi yama yok | Desteklenen sürüme geçilmeli |
PHP 8.1 ve daha eski sürümler resmi destek dışında olduğu için bu sürümlere PHP ekibi tarafından yama yayımlanmadı. 7.4, 8.0 ve 8.1 için yalnızca kaynak kod düzeyinde topluluk yamaları bulunuyor; bunlar çoğu hosting ortamında uygulanabilir değil. Güvenlik araştırmacıları açıkların PHP 5.4’e kadar uzandığını öne sürse de bu iddia PHP ekibi tarafından doğrulanmadı. Yayın öncesi aşamadaki PHP 8.6 RC sürümleri de henüz yamalı değil.
Hangi tarihler arasında kullanılan sürümler risk altında?
Kısa cevap: 21 Ekim 2026’dan önce yayımlanmış tüm PHP sürümleri bu açıklardan etkileniyor. Sunucunuzdaki PHP, 21 Ekim 2026’dan sonra yukarıdaki güvenli sürümlere yükseltilmediyse siteniz risk altında. Açıkların kökeni eski sürümlere dayandığı için “yıllardır sorunsuz çalışıyor” olması güvende olduğunuz anlamına gelmiyor.
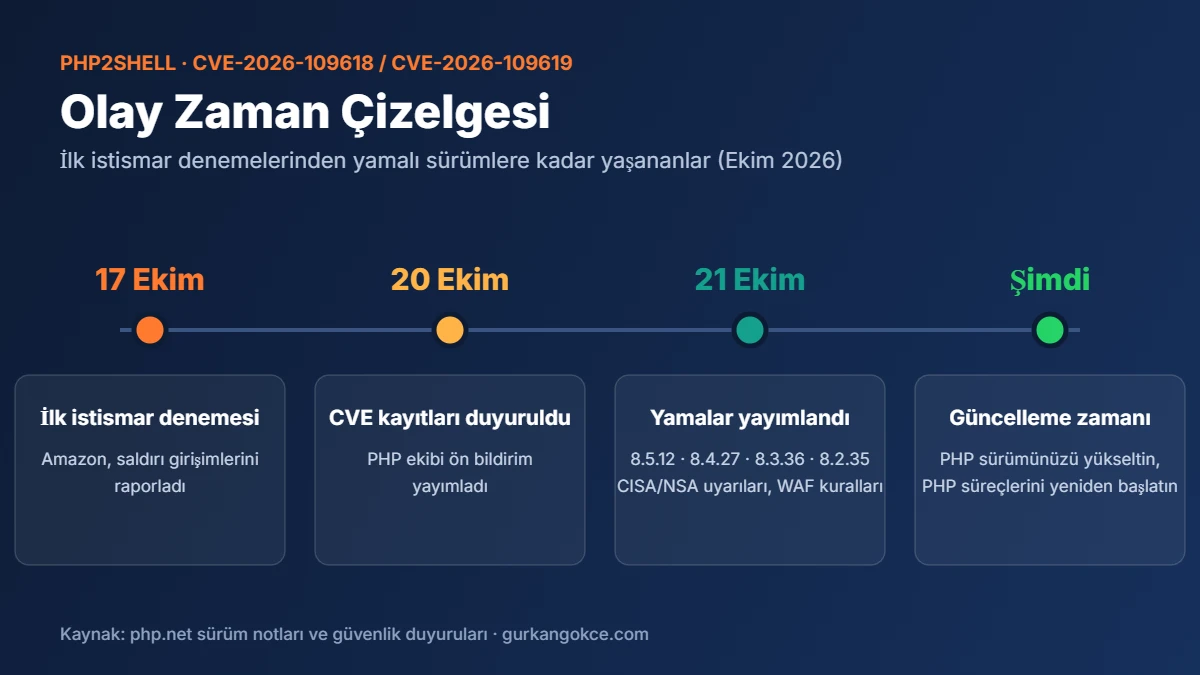
- 17 Ekim 2026: Amazon, bu açıklara yönelik bilinen en erken istismar denemesini raporladı.
- 20 Ekim 2026: CVE kayıtları kamuoyuyla paylaşıldı, PHP ekibi ön bildirim yayımladı.
- 21 Ekim 2026: PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 yayımlandı (ChangeLog’da 22 Ekim olarak geçiyor). CISA ve NSA uyarı yayımladı, Cloudflare WAF kurallarını devreye aldı.
- 31 Aralık 2026: PHP 8.2’nin güvenlik desteği sona eriyor. Bu dalı kullanan sitelerin 8.3 veya üzerine geçişi planlanmalı.
Açık aktif olarak istismar ediliyor mu?
Bu konuda kaynaklar farklı şeyler söylüyor. watchTowr, Amazon ve Hadrian istismar denemeleri gözlemlediklerini bildirirken, CISA yazının hazırlandığı tarihte aktif istismar görmediğini açıkladı ve açıklar henüz Bilinen İstismar Edilmiş Açıklar (KEV) listesinde yer almıyor. Kritik puan, kimlik doğrulama gerektirmemesi ve yaygın kullanım birlikte düşünüldüğünde, güncellemeyi ertelemek için bir neden yok.
Sitenizin PHP sürümünü nasıl kontrol edersiniz?
- WordPress kullanıyorsanız: Yönetim panelinde Araçlar > Site Sağlığı > Bilgiler > Sunucu bölümündeki “PHP sürümü” satırına bakın. Web sitesinin gerçekte kullandığı sürüm budur.
- Hosting panelinden: cPanel, Plesk veya hPanel gibi panellerde “PHP Yapılandırması” ya da “PHP Sürümü” bölümünden siteye atanmış sürümü görebilirsiniz.
- Komut satırı yanıltabilir: Sunucuda
php -vkomutunun gösterdiği CLI sürümü, web sitesine hizmet veren sürümden farklı olabilir. - Herkese açık phpinfo dosyası bırakmayın: Kontrol için oluşturulan phpinfo sayfaları işlem bittikten sonra mutlaka silinmeli.
Sürüm bilgisini bulamıyorsanız ya da gördüğünüz değerden emin değilseniz, bize ulaşın; sitenizi sizin yerinize kontrol edelim.
Sitenizi korumak için yapmanız gerekenler
1. PHP’yi güvenli sürüme yükseltin ve süreçleri yeniden başlatın
Kalıcı çözüm, PHP’yi kullandığınız dalın yamalı sürümüne yükseltmektir. Güncelleme sonrasında PHP-FPM, Apache, LiteSpeed LSAPI veya FrankenPHP süreçlerinin yeniden başlatılması gerekir; aksi halde eski süreçler bellekte savunmasız kodla çalışmaya devam edebilir. Paylaşımlı hostingde bu işlem çoğunlukla hosting firması tarafından yapılır; panelden sürüm değişikliği sonrasında destek ekibinden yeniden başlatmayı teyit edin.
2. Geçici önlemler (yama yerine geçmez)
Hemen güncelleme yapamıyorsanız aşağıdaki ayarlar riski azaltabilir ancak tam koruma sağlamaz:
session.upload_progress.enabled = 0ile oturum yükleme ilerlemesini kapatmak- Bellek sınırına bağlı tetiklemeyi azaltmak için
post_max_sizedeğerini düşük tutmak - PHP 8.5 kullanıyorsanız
fatal_error_backtraces = 0ayarını uygulamak - Güncellenemeyen sistemleri internetten yalıtmak veya erişimi kısıtlamak
3. WAF kullanın, ama yalnızca ara çözüm olarak
Cloudflare gibi web uygulama güvenlik duvarları (WAF) bilinen saldırı kalıplarını engelleyebilir. Ancak WAF kuralları atlatılabilir; sunucudaki PHP güncellenene kadar zaman kazandıran bir önlem olarak görülmeli.
4. Yedek alın ve kayıtları kontrol edin
Güncellemeden önce dosya ve veritabanının tam yedeğini alın. Ardından sunucu kayıtlarında olası bir saldırının izlerini arayın:
- Olağan dışı büyüklükte PHPSESSID çerezleri
- Bozuk biçimli multipart isteklerin ardından gelen bellek hataları veya 500 hataları
- Açıklanamayan PHP worker çökmeleri
- Sunucuda tanımadığınız PHP dosyaları, yeni yönetici hesapları veya değiştirilmiş tema dosyaları
5. Sitenin tamamını güncelleyin
PHP güncellemesi tek başına yeterli değildir. WordPress çekirdeği, eklentiler ve tema da güncel olmalı. Eski bir PHP sürümünden yeni bir sürüme geçerken bazı eklentiler veya özel kodlar uyumsuz hale gelebilir; bu yüzden güncelleme önce bir test ortamında denenmeli, ardından canlı siteye alınmalıdır. Uzun süredir güncellenmemiş sitelerde bu işlem planlı bir bakım çalışması gerektirir.
6. PHP 8.1 veya daha eski sürüm kullanıyorsanız
Bu sürümler için resmi yama yok. Tek güvenli yol, desteklenen bir sürüme (tercihen PHP 8.3 veya üzeri) geçmektir. Eski temalar ve eklentiler bu geçişte çalışmayabilir; uyumluluk testi, kod düzeltmeleri ve gerekirse tema/eklenti değişikliği birlikte planlanmalıdır.
Güncelleme sonrası Google entegrasyon sorunları ve çözümleri
Güvenlik güncellemeleri, eklenti değişiklikleri veya olası bir saldırı sonrası temizlik, sitenin Google ile olan bağlantılarını da etkileyebilir. Sık karşılaştığımız sorunlar şunlar:
- Google Search Console güvenlik uyarıları: Site ele geçirildiyse “Güvenlik sorunları” raporunda uyarı çıkabilir ve arama sonuçlarında ziyaretçilere uyarı gösterilebilir. Temizlik sonrası inceleme talebi gönderilmesi gerekir.
- Site doğrulama ve site haritası: Silinen doğrulama dosyaları, değişen SEO eklenti ayarları veya bozulan sitemap.xml, Search Console bağlantısını ve dizine eklemeyi aksatabilir.
- Google Analytics 4 ve Tag Manager: Tema veya eklenti güncellemesiyle kaybolan izleme kodları veri kaybına yol açar; dönüşüm ve e-ticaret olayları kontrol edilmelidir.
- Google Merchant Center: Ürün feed’i, yapılandırılmış veriler veya fiyat bilgileri bozulursa ürünler onaylanmayabilir. Ayrıntılar için Google Merchant Center rehberimize göz atabilirsiniz.
- Diğer Google servisleri: reCAPTCHA, Google Haritalar ve Google ile giriş gibi API anahtarı kullanan entegrasyonlar güncelleme sonrası test edilmelidir.
Güncelleme sonrası bu kontrolleri yapıyor, çıkan hataları gideriyor ve sitenizin arama görünürlüğünü koruyoruz. SEO tarafını merak ediyorsanız e-ticaret SEO rehberimize de bakabilirsiniz.
Sorunu çözüyor, sitenizin tamamını güncelliyoruz
Kurumsal web sitenizin ve e-ticaret sitenizin güncel ve güvende kalması için teknik süreci baştan sona biz yönetiyoruz. PHP2Shell kapsamında ve sonrasında sunduğumuz teknik destek şunları kapsıyor:
- PHP sürüm kontrolü ve güvenlik güncellemesi: Sunucunuzdaki sürümü tespit ediyor, hosting firmanızla birlikte güvenli sürüme geçişi yapıyoruz.
- Sitenin tamamının güncellenmesi: WordPress çekirdeği, eklentiler, tema ve özel kodlar uyumluluk testinden geçirilerek güncelleniyor.
- Eski PHP sürümlerinden geçiş: PHP 7.x ve 8.0/8.1 kullanan siteleri, işleyişi bozmadan desteklenen sürümlere taşıyoruz.
- Yedekleme, güvenlik taraması ve temizlik: Güncelleme öncesi yedek alıyor, zararlı dosya ve şüpheli hesap kontrolü yapıyoruz.
- Google entegrasyonlarının onarılması: Search Console, Analytics 4, Tag Manager ve Merchant Center bağlantılarını kontrol edip düzeltiyoruz.
- Düzenli bakım ve içerik güncellemeleri: Aylık destek modeliyle güncellemeleri, hata gidermeyi ve içerik değişikliklerini sürekli takip ediyoruz.
Teknik destek kapsamımızın tamamını Destek Konuları sayfamızda, yeni bir proje için sunduğumuz uçtan uca dijital çözümleri ilgili sayfada inceleyebilirsiniz.
Sık sorulan sorular
PHP2Shell nedir?
PHP2Shell, PHP’de Ekim 2026’da duyurulan ve CVE-2026-109618 ile CVE-2026-109619 kodlarıyla takip edilen iki kritik güvenlik açığına verilen addır. İki açık da kimlik doğrulama gerektirmeden uzaktan kod çalıştırmaya (RCE) imkân tanıyabilir.
Hangi PHP sürümleri etkileniyor?
PHP 8.5.11, 8.4.26, 8.3.35, 8.2.34 ve bu dallardaki daha eski sürümler etkileniyor. PHP 8.1 ve daha eski sürümler için resmi yama yayımlanmadı.
Güvenli PHP sürümleri hangileri?
21 Ekim 2026’da yayımlanan PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri iki açığı da kapatıyor. Güncellemeden sonra PHP süreçlerinin yeniden başlatılması gerekir.
WordPress sitem etkileniyor mu?
WordPress, PHP üzerinde çalıştığı için sitenizin güvenliği sunucudaki PHP sürümüne bağlıdır. Yönetim panelindeki Araçlar > Site Sağlığı > Bilgiler > Sunucu bölümünden sürümü kontrol edebilirsiniz. Sürüm güvenli sürümlerin altındaysa hosting firmanızla ya da bizimle iletişime geçin.
Güncelleme sonrası Google tarafında sorun yaşar mıyım?
Güncelleme doğru yapıldığında sorun beklenmez. Ancak uyumsuz eklentiler, bozulan site haritası, değişen doğrulama dosyaları veya kaldırılan izleme kodları Search Console, Analytics ve Merchant Center’da hata üretebilir. Güncelleme sonrası bu entegrasyonları kontrol edip düzeltiyoruz.
Siteniz güncel mi? Hemen kontrol edelim
PHP sürümünüzü kontrol edelim, güvenlik güncellemesini yapalım, WordPress çekirdeği, eklentiler ve temayı güncelleyip Google Search Console, Analytics ve Merchant Center entegrasyonlarınızı sorunsuz hale getirelim. Teknik destek için bize ulaşın.